「日本のセキュリティスタートアップは、この市場のどこで勝機を見いだせるのか」。本レポートでは、この問いに対し、日本市場の構造を踏まえて答えを導き出していきたい。
近年、アサヒグループホールディングスやアスクルに代表されるランサムウェア被害が企業活動や社会インフラに大きな影響を及ぼしている。アサヒの事案では、商品の製造・出荷が長期にわたり滞り、全商品の出荷再開は2026年4月までかかった。同社の2025年12月期決算では、営業利益が400億円近く押し下げられるなど、経営に深刻な影響を与えた。
一方で、海外に目を向ければ、クラウドセキュリティのイスラエル発スタートアップWizが2026年3月にGoogleへ約4.8兆円(約320億ドル)で買収されるなど、サイバーセキュリティ企業として史上最大のイグジットも生まれている。
また、日本では、2026年10月1日、「能動的サイバー防御」を実現するサイバー対処能力強化法の主要規定が施行された。これまで民間の自主対策に委ねられてきた領域に、国家が法律で本格的に踏み込む、大きな転換点だ。
深刻化する被害、新興企業の勃興、国の施策など、目まぐるしく潮流が変化するなか、国内市場にはどのような影響があり、日本にはどのような事業機会があるのだろうか。これらの論点を順を追って解き明かしたい。
1. サイバーセキュリティリスクは事業の存続を左右する経営課題へ
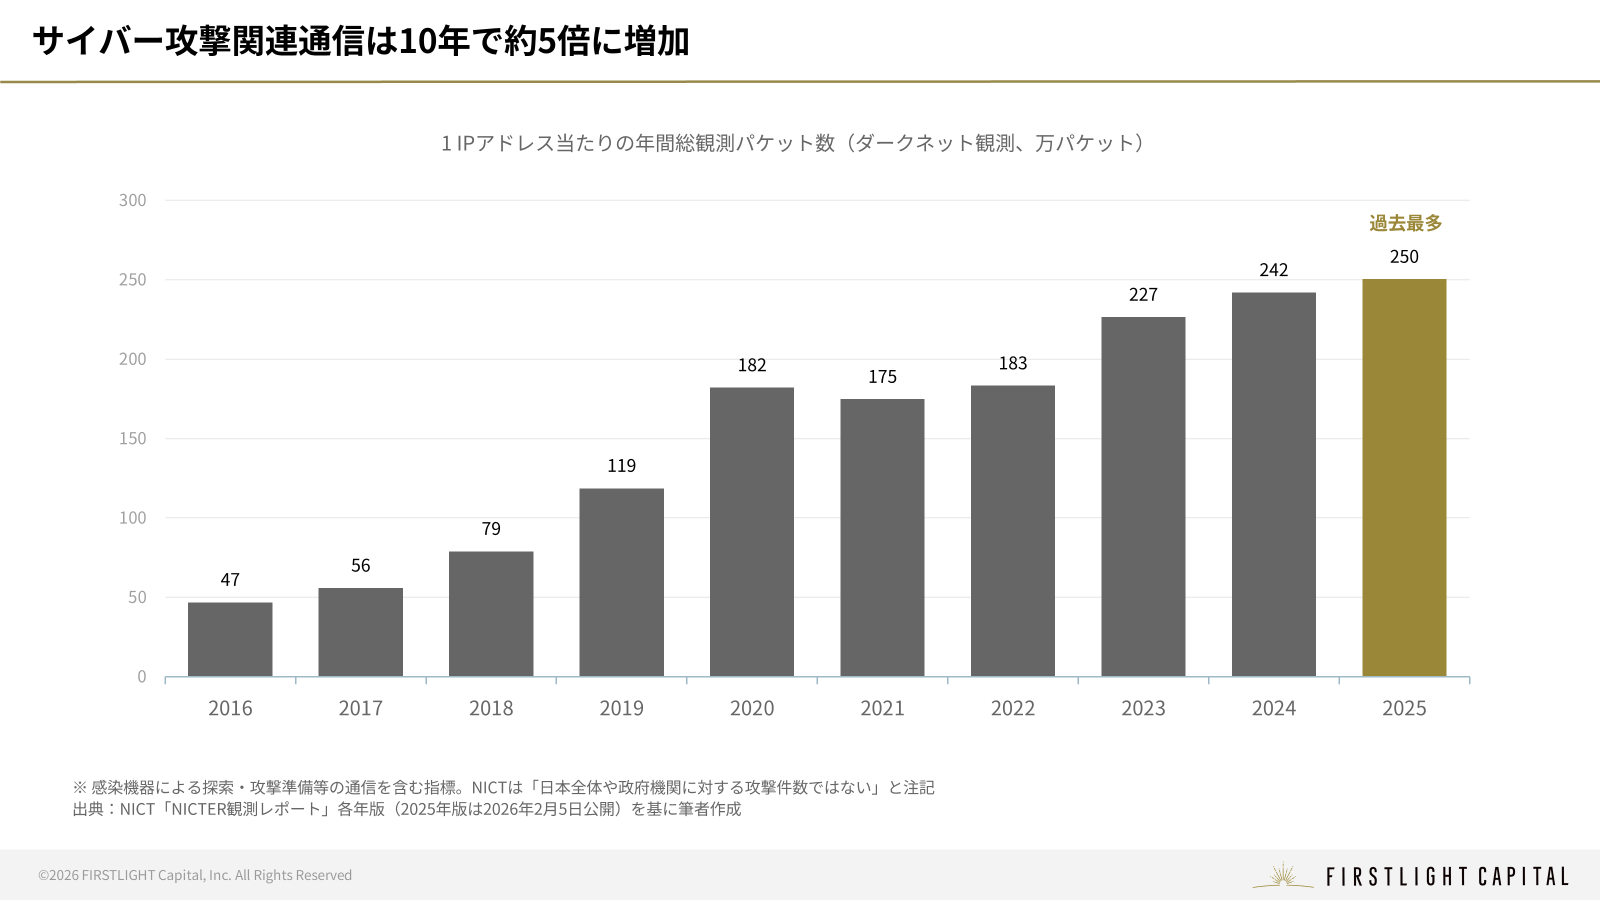
国内においてサイバー攻撃に関連する通信は年々増加している。従来、被害の中心は「情報の流出」であった。流出事例は続く一方で、近年は「事業そのものを止め、現場を含めて企業活動が破壊される」という被害が加わり、深刻さが増している。
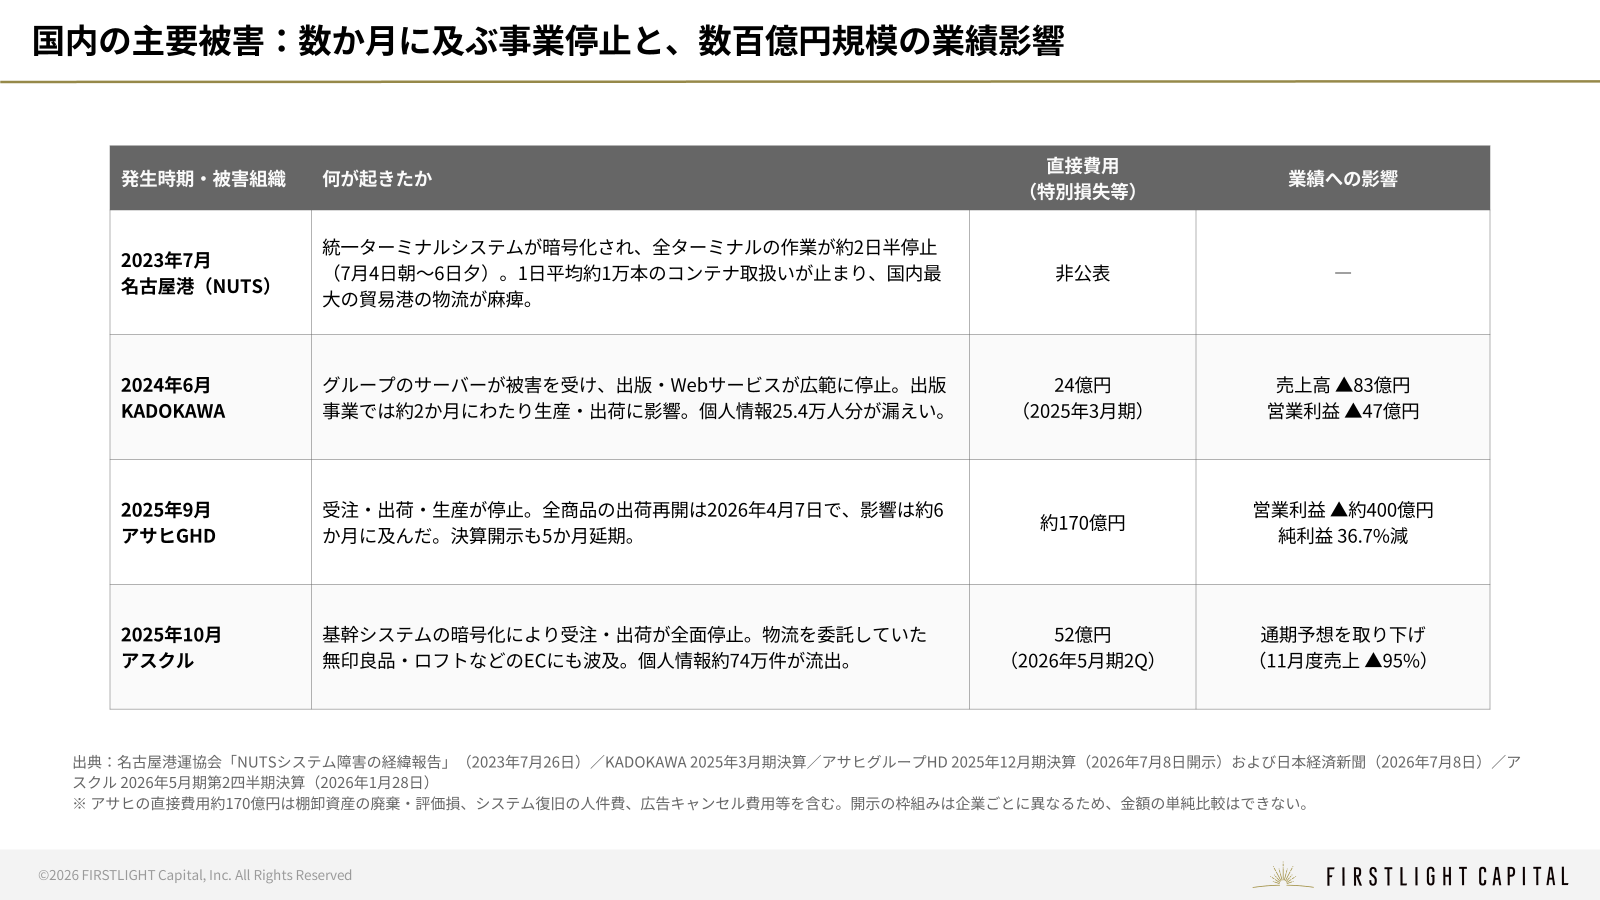
攻撃増加の背景には、生成AIによる攻撃手法の多様化・言語の壁の崩壊、リモートワークによる入口の増加など様々な要因がある。最先端の汎用AIモデルでも、2025年後半から「実際の攻撃に使われた」と言える事例が観測され始めた。
Anthropicは2025年11月、国家関与とみられる攻撃者が同社のAIを悪用し、攻撃工程の8〜9割を自律的に実行させた事例を公表し、2026年8月にはOpenAIが、性能評価中の未公開モデルがAIプラットフォームHugging Faceの本番環境へ自律的に侵入していたと公表した。
広範な実被害にはまだ至っていないが、AIが実際のシステムへの侵入や攻撃活動に関与し得ることは、故意による利用と、評価・運用上の事故の両面から示され始めている。
この数年、国内を代表する上場企業でも事業停止を余儀なくされる事例が相次いだ。数年前は「情報システム部で発生する管理コスト」だった対策は、いまや「CEO自らが向き合うべき、ゴーイングコンサーン上の重大リスク」に格上げされたと言える。
アサヒやアスクルの例では、経営陣の報酬の一部返上などにとどまっているが、海外では被害の大きさや、対応次第で、CEOが退任に追い込まれる事例も起きている。
一方で、課題の深刻さと影響範囲の大きさは、それを解決するビジネス機会の大きさと捉えることはできないだろうか。筆者がサイバーセキュリティスタートアップ投資機会に興味を持ったきっかけもこの点を発端としている。
日本政府も規制と支援を強める
政府は経済安全保障の観点から、サイバーセキュリティへの関与を段階的に強めてきた。戦略17分野の中でも「デジタル・サイバーセキュリティ」が位置付けられ、官民による積極的な投資が促されている。
ここでは、象徴的な動きを3点押さえたい。
① 経済安全保障推進法:重要インフラを守る。基幹インフラ15業種では、特定重要設備の導入やその維持管理の委託にあたり、事前に計画書を届け出て審査を受けなければならない。国は、その設備が妨害行為の手段として使われるリスクが大きいと認めるとき、必要な措置を講じた上で導入するよう勧告・命令できる。結果として、サプライヤーリスクや脆弱性の観点から、信頼のある設備への切替を促す実質的な圧力が生じている。対象となる基幹インフラ事業者の指定は段階的に拡大している。
② セキュリティ・クリアランス制度:重要情報を守る。重要インフラやサプライチェーンに関する情報を扱うための、新たなライセンス制度である。国が指定する重要情報を扱うプロジェクトには、認定を受けた企業と個人しか参加できない。
③ 能動的サイバー防御:国家が防御に踏み込む。サイバー対処能力強化法の主要規定が、2026年10月に施行された。柱は、基幹インフラ事業者等への届出・報告義務、官民連携協議会の枠組み、攻撃者サーバーの無害化などである。司令塔は国家サイバー統括室(NCO)が担い、通信情報の利用を監視する独立機関としてサイバー通信情報監理委員会が置かれた。これまで民間の自主対策に委ねられてきた領域に、政府が法律で本格的に関与する。
つまり、法的な強制力の高まりや、厳格なハードルの設定など、以前と同じ水準でのセキュリティレベルでは足りず、半強制的に対応・投資を行う必要性も生じている分野が増えていると整理できる。
電子帳簿保存法やインボイス制度の制定などで、経理関連DX企業が急速に業績を伸ばしたように、セキュリティ強化によって生まれる市場にいち早く取り組めた企業が、成長の機会を得ることができる。
サイバーセキュリティ領域で、政府は「日本企業」を伸ばしたい
政府は規制強化と並行し、国産ベンダーの支援も進めている。デジタル赤字の解消と経済安全保障、この二つの観点から、重要インフラや政府調達で「信頼できる国内技術」を優先的に採用し、育てようとしている。
その一例が、経済産業省が2025年3月に公表した「サイバーセキュリティ産業振興戦略」だ。同戦略は、国内企業のサイバーセキュリティ関連売上高を、今後10年で約0.9兆円から約3兆円超へ拡大することを掲げている。
さらに政府は、需要側からの後押しも具体化しつつある。先進的サイバー防御機能・分析能力強化のための研究開発プログラム(約300億円)の組成や、IPA(独立行政法人 情報処理推進機構)を通じたスタートアップ製品の調達促進がそれにあたる。スタートアップにとって、最初の顧客を獲得することは難しい。後述する「実績の壁」に対して、政府自身が最初の顧客になる取り組みが始まっている。
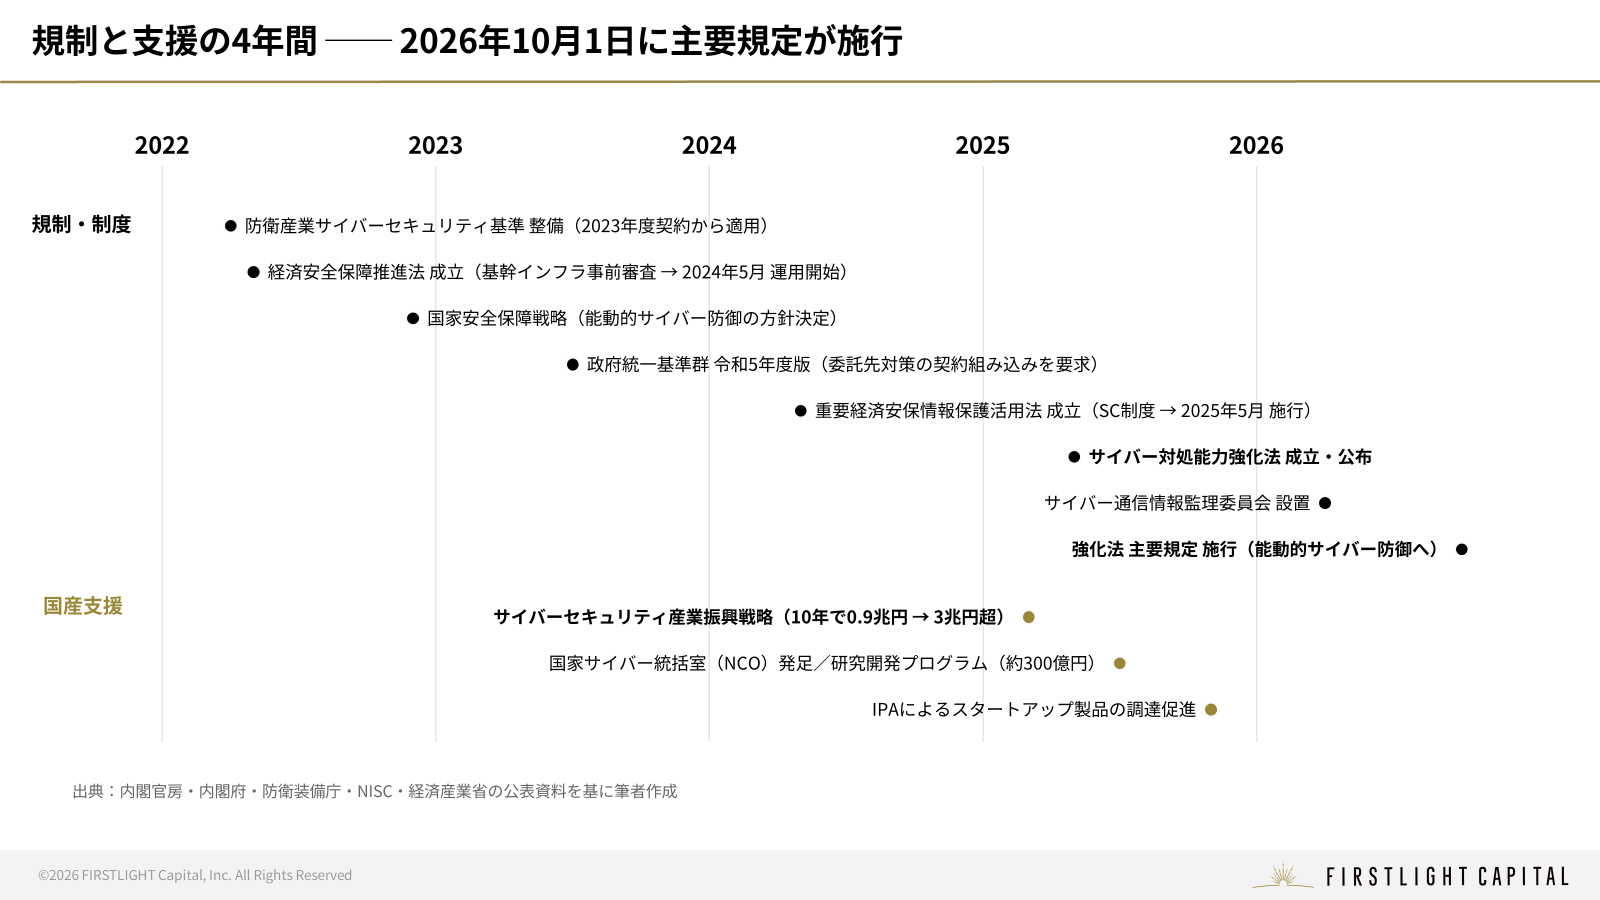
こうした「国策による後押し」と「国産ベンダーへの期待」の両面を背景に、日本のセキュリティ市場は、企業の予算が着実に流入する成長市場となると見込まれる。
2. 世界と日本のサイバーセキュリティ市場
2.1 世界市場の資金はAI企業に集中
世界の情報セキュリティ市場は、Gartner推計で2025年に約32.0兆円、2026年には約36.0兆円へ拡大する見通しである。
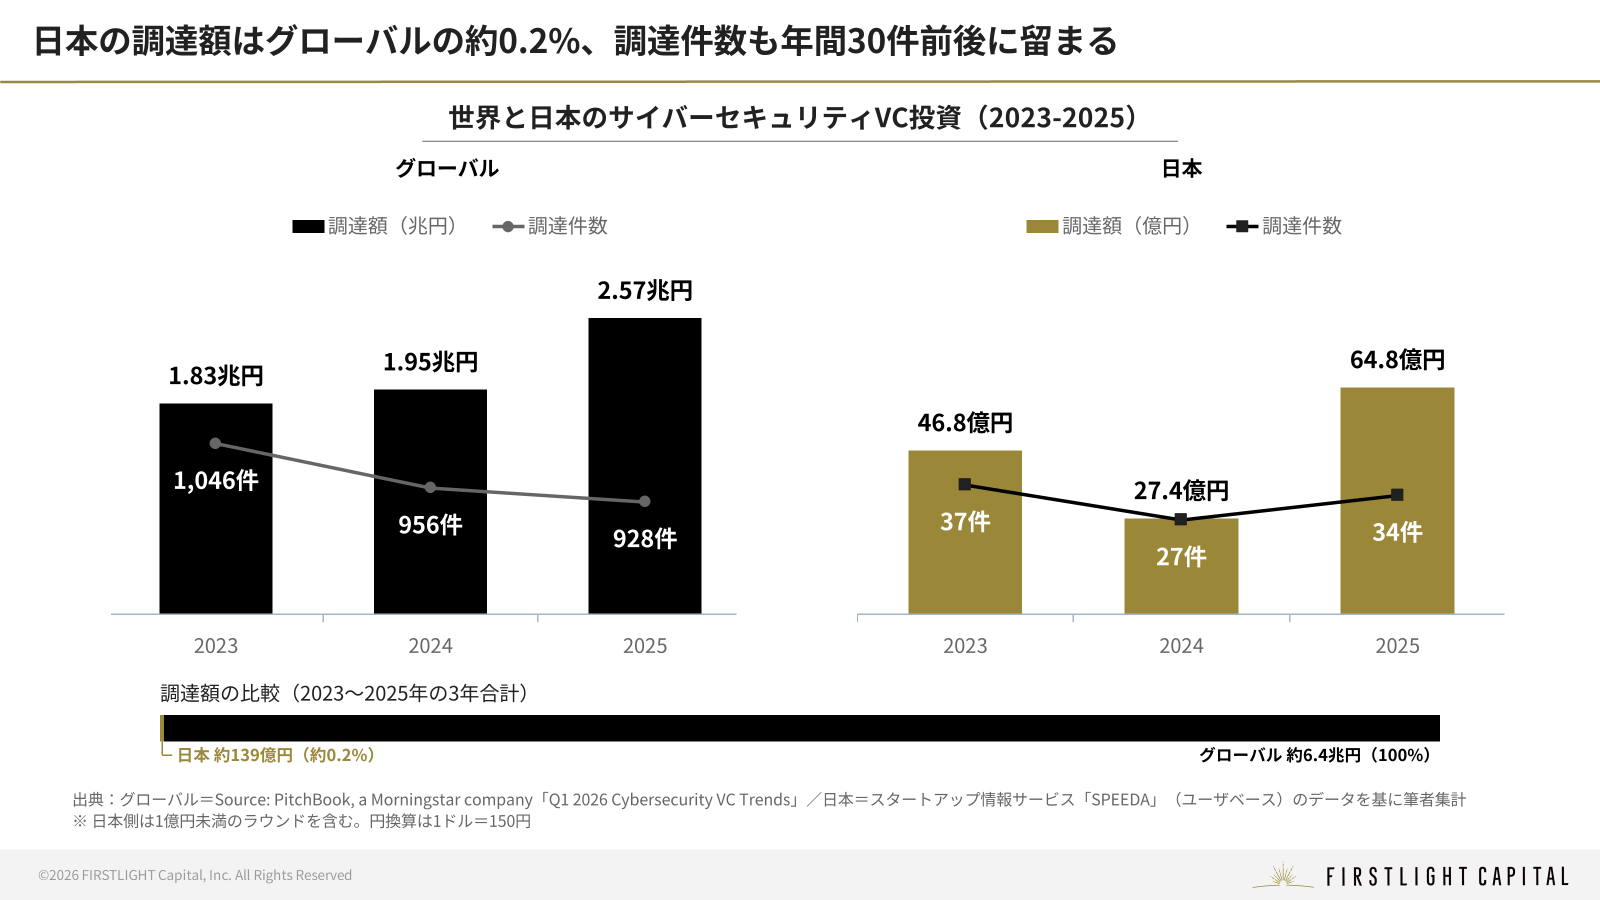
スタートアップへのVC投資は、PitchBookの集計で2025年に約2.6兆円・928件だった。金額は前年から3割増と回復した一方で件数は4年連続の減少であり、より少ない会社に、より大きな資金が集まる「集中」が進んでいる。
特徴的なのは、資金の向かう先だ。AIネイティブなセキュリティ企業が創業初期からレイターステージ並みの大型調達を行うようになり、2026年1〜3月にはアーリーステージの調達額が約4年ぶりにレイターステージを上回った。資金は明確に「AIを前提に設計されたセキュリティ企業」へ向かっている。
出口となるM&AについてもGoogleによるWizの買収のみならず、買い手にはCrowdStrikeやCheck Pointといった業界大手も名を連ね、大手が有望なスタートアップを取り込む動きが続いている。
2.2 日本市場、市場規模拡大もスタートアップは不足
米国などではスタートアップ投資分野としての盛り上がりを見せているものの、日本市場の構造は世界とは大きく異なっている。
国内のセキュリティ市場は約2兆円規模である。だが、日本発のスタートアップは数が少なく、規模も小さい。また、国内市場を捉える上で、以下の2点は、押さえておくべき要素だ。
デジタル赤字をより拡大させる:日本のデジタル関連収支は2024年に約6.7兆円の赤字であり、その額と支出過多の構造が問題視されている。セキュリティ領域は、この赤字を二重にしてしまう。AIをはじめ最新技術の導入が進むほど、基盤となるクラウド(AWS/Azure等)への支払いが増え、それを守る海外製セキュリティ(Palo Alto/CrowdStrike等)への支払いがさらに重なるからだ。いずれも代替が利きにくく、支出は構造的に固定されていく。実際、日本企業の製品がシェアを持つのは低成長分野に偏り、高成長分野は外資系製品に支配されている。
資金調達量の格差:グローバルでは直近3年(2023〜2025年)の年平均で、約2.1兆円・1,000件前後が投じられている。対する日本のサイバーセキュリティスタートアップは、同じ3年間の合計で約139億円、98件。年平均にすれば、約46億円、約33件となり差は圧倒的だ。金額でグローバルの約0.2%、件数で約3%にとどまる。
国内のセキュリティ市場が世界の6%程度を占めることを踏まえれば、この0.2%という水準は市場規模の差だけでは説明がつかない。
国内に巨大な需要がありながら、ソリューションの提供者にも、それを支えるリスクマネーにも、圧倒的な不足がある。この需給ギャップは、大きな課題であるものの、仮に日本に有力なセキュリティスタートアップが現れ、技術・顧客基盤・成長可能性を示すことができれば、現在の資金供給不足は、むしろ大きな投資機会になり得る。
政府主導での投資や産業振興が進み、円安進行下でドル建て製品コストが増大するなか、国内プレイヤー誕生への期待は高まるばかりだ。
では、どのようなスタートアップに事業機会があるのか。日本の市場構造の特徴を捉えながら次章以降で見ていきたい。
3. スタートアップが打破すべき3つの壁
DXレポートなどで指摘がなされてきた企業におけるIT人材の不在、ベンダーやSIerを主体としたシステム導入などは、セキュリティ市場においても例外ではない。長きにわたり指摘されてきた課題であるが、改めて、今後スタートアップが当該分野で台頭するための「3つの壁」を整理していく。
3.1 ユーザー側の専門人材が不足
日本のサイバーセキュリティ人材は約11万人不足していると推計されている。加えて深刻なのが、人材がベンダー側に偏在していることだ。経済産業省の資料でも「サイバーセキュリティ分野の国家資格である“情報処理安全確保支援士”は首都圏のベンダー側に偏っており、ユーザー企業での活用が進んでいない」と指摘する。
外部の力を借りること自体は、システム導入一般と同じく自然な選択だ。ただしセキュリティには固有のリスクがある。外部に依存しすぎると、インシデントという有事の局面で、検知も遮断も復旧もベンダーの応答待ちとなり、自社の判断で初動を打てない。事業継続に直結する意思決定の主導権が、社外にある状況だ。
CrowdStrikeやPalo Alto Networksのような最先端のセキュリティツールは、「高度な専門知識を持つセキュリティ人材が活用すること」を前提に設計されている。専門家が不在の日本企業にとって、これらのツールは、too muchで、現場を疲弊させる要因にもなり得る。この人材の偏りと専門人材の不足こそが、日本のセキュリティ運用における最大の構造的な課題とも言える。
3.2 人月ビジネスから抜け出せない
国内のセキュリティ製品では、SIerや販売代理店を経由する間接販売が重要な位置を占めている。この商流には、セキュリティ特有のミスマッチがある。ディストリビューター(一次代理店)は薄利ゆえに「手離れの良さ(=売って終わりのツール)」を好む。しかしユーザー側には専門人材が不足しており、結果として、リセラー(二次代理店)が導入・初期設定・24時間の運用監視を「人力」で補完せざるを得ない。
さらに国内市場は海外製メガベンダーに席巻されており、国産ベンダーの多くは、自社開発よりも海外製品の「導入支援・運用代行」という手堅い労働集約型ビジネスを主な事業領域としている。安定した売上を得やすい一方、人の数に売上が左右され、製品開発に資金と人材が回りにくい。
その結果として、巨額の開発費を投じてAIや脅威インテリジェンスを磨き続ける海外勢との「製品競争力」の差は開く一方である。
3.3 買い手が実績を重視する
セキュリティは「何も起きないこと」を成果とするビジネスである。そのような中で、専門人材がいないユーザー企業にとって、専門性の高い高度なツールの技術的な優位性を判断することはかなり難しい。
結果として、判断基準は「有名な海外製か」「大手企業での導入実績があるか」「ベンダーによる人的サポートが充実しているか」といった、実績に信頼を寄せるほかない。この「実績重視」の商習慣もまた、国内スタートアップの新規参入を阻む高い壁となっている。
4. 日本発スタートアップ、3つの勝ち筋
筆者自身も外資系ITベンダーに在籍していた経験があり、国内発のスタートアップがグローバルプロダクトに真正面から挑むことは筋が悪いと感じている。
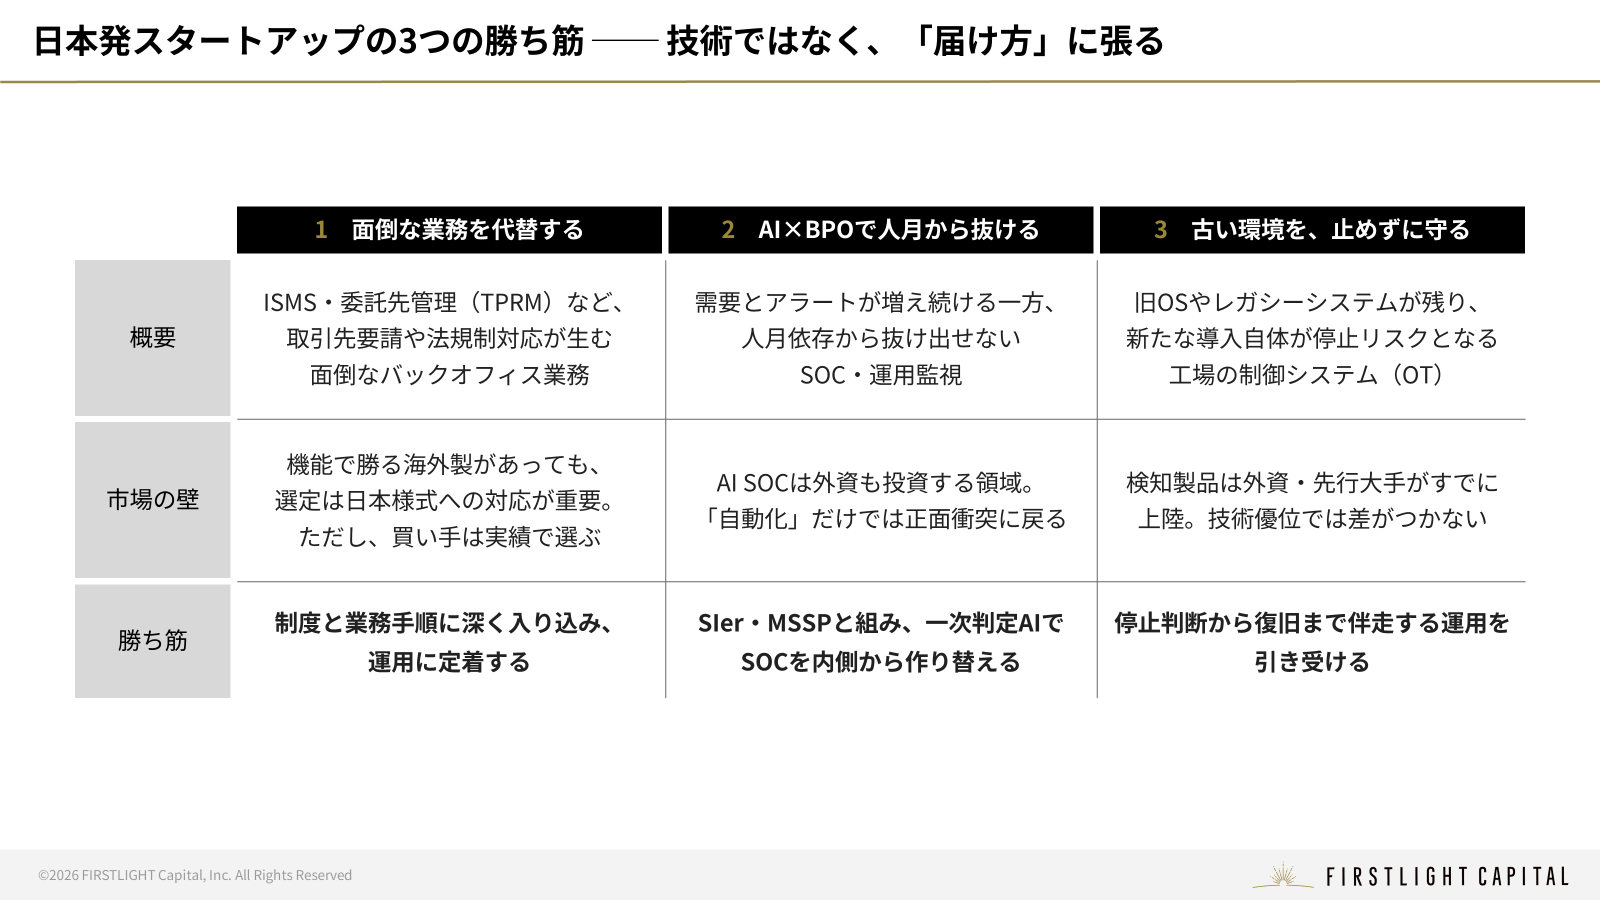
そのような市場環境において、外資ベンダーが「解けない」あるいは「解く気がない」日本特有の泥臭い課題を解くことが、当該領域において独自のスタートアップが生まれる秘訣ではないかと考えている。ここでは、日本市場での勝ち筋となりえる3つの分野を考察していきたい。
4.1 面倒な業務そのものを代替する
SIEM(ログを集約して監視する製品)やEDR(端末への攻撃を検知・対処する製品)といった「コアの防御プロダクト」は、数千億円の研究開発費を持つMicrosoftや外資メガベンダーの主戦場だ。
ここで勝負可能な国内スタートアップは、極めて限定的だ。そのうえで、日本発スタートアップにおいては、外資のツールではカバーできない「ラストワンマイルの運用」や「日本独自の法規制・ワークフロー対応」といった領域が有望なのではないだろうか。
例えば、機能拡張性で勝る海外製に対し、HENNGE One(SaaS認証基盤)が国内シェアを維持しているのは、日本特有の「脱PPAP」対応などを標準搭載していることが一つの要因とみている。日本の情報システム部門にとっての最適解は、高度な機能よりも「現場の面倒な業務を、既存のやり方を変えずに解決すること」にある。
ISMS認証やTPRM(取引先のセキュリティリスクを評価・管理する業務)といったコンプライアンス業務は、これまでExcelと紙のアナログ管理だった。これをソリューション化することは、外資製品がカバーしきれていない法規制対応や取引先要請をドライバーとしたバックオフィス業務の簡素化である。
ISMSやPマーク取得管理SaaSを提供するSecureNaviは2025年11月にシリーズBで12億円を調達し、顧客は1,200社を超えた。委託先のセキュリティ評価を効率化するConoris Technologies、LENSなども続いており、まずは、日本市場の独自性を攻略しようとするスタートアップで資金調達が起き始めている。改正個人情報保護法で委託先の義務の見直しが進んでおり、委託先や外部SaaSを起点とする漏えいも続いている。この領域の需要は、今後さらに強まるとみている。
4.2 「AI×BPO」で、人手中心のサービスを変える
「ツールがあっても使う人がいない」日本市場において、ベンダー側が一定の業務を担うBPO的な取り組みは有効なアプローチになり得ると感じている。
AI以前の労働集約的なセキュリティベンダーが人月単価に依存する事業であったのに対して、スタートアップだからこそできるAI×BPOの事業にも可能性を見出したい。
典型的な領域がSOC(Security Operations Center)である。SOCとは、企業のシステムを24時間監視し、攻撃の兆候を検知して対応する組織やサービスを指す。SOC単体で2,000億円規模の市場があると言われるが、国内プレイヤーのほとんどは人月に依存する形で事業を進めている。
アラートの増加はSOCへの需要を押し上げると同時に、各現場を膨大な処理で疲弊させている。
ただしAIによるSOC自動化(AI SOC)は外資メガベンダーが資金を投じている領域でもあり、国内スタートアップのみの事業機会ではない。「AIで運用を自動化する」だけでは、結局グローバルプロダクトとの正面衝突に戻ってしまう。
では、国内のスタートアップはどこで勝つのか。
一つの仮説として、勝ち筋は「既存のSIer・MSSP(Managed Security Service Provider)との連携」と「現場でしか蓄積できないデータ資産」にあると考えている。
日本のユーザー企業は、先述の通り、実績と人的サポートを重視している。創業間もなく実績に乏しいスタートアップが、この2点を満たすことは難しい。一方で、既存のSIerやMSSPも構造的な行き詰まりを抱えている。アラートは増え続けるが、11万人が不足する市場では人を増やして対応することはできない。人月に依存する限り、需要の拡大がそのまま自社の限界になる。
既存プレイヤーが存在することは確かだが、競合と見なす理由にはならない。一次判定を担うAIの層を供給し、アナリスト1人あたりの処理件数を引き上げるパートナーになれるかといったアプローチを目指したい。
この連携は、スタートアップには実績と顧客接点を、既存プレイヤーには人を増やさずに案件を増やす道を、それぞれもたらす。日本のSOCを外から置き換えるのではなく、内側から作り替えるといった発想である。
そのうえで、現場のデータ資産となるような「この環境のこのアラートを、アナリストがなぜ誤検知と判断したか」という判断の記録を運用を通じて蓄積し、現場に入り込めた企業のみが出せるソリューションに昇華させたい。
4.3 工場などの古い環境を、止めずに守る
工場の生産設備や制御システムなどを、OT(Operational Technology=制御・運用技術)と呼ぶ。製造業大国である日本のOT現場は、クラウドを前提とした一般的なセキュリティ製品が、そのままでは適用しにくい環境にある。OT環境は設備更新が難しく、OSのサポートが終了しても現場に残り続ける。経済産業省の半導体ワーキンググループに提出された資料では、半導体製造工場で稼働するデバイスの約8割が、延長サポートの終了したOSで稼働しているという。新たなツールを導入すること自体が稼働停止リスクに繋がるためだ。
ここで求められるのが、既存環境をいじらない後付けの思想である。台湾発のグローバル企業であるTXOne Networksが日本の工場でも普及しつつあるのは、古いネットワークを改修させず、LANケーブルの間に「物理的に箱を挟むだけ」で導入が可能だからではないだろうか。この「現場をいじらないアプローチ」は、既にOTセキュリティの標準的な設計思想になりつつある。
ただし、この領域を「外資が入れない空白地帯」と捉えるのは正しくない。TXOneは台湾発の企業であり、外資のNozomi Networksは三菱電機が完全子会社化した。検知製品はすでに日本の現場に届き始めている。それでも国内スタートアップに機会があると考えるのは、次の2つの理由による。
制度が需要を作る:能動的サイバー防御の報告義務や基幹インフラの事前審査は、資産の棚卸し(OT可視化)需要を制度的に生み出しうる。守るべき対象を把握しなければ、報告も対策もできないからだ。
勝負は技術ではなく「届け方」にある:通信を複製して監視するパッシブ型の検知技術は、NozomiやClaroty、Palo Altoといった先行大手が既に実装した標準技術であり、ここで技術優位を築くのは難しい。工場に人を送り、設備を止めるかを判断し、復旧まで伴走する業務は、グローバル製品ベンダーが自社で抱えたがらない領域である。日本固有の制御機器や現場慣行への対応、そして「検知して終わり」ではない運用サービスを作るアプローチは日本のスタートアップに事業機会があると捉えている。
技術ではなく、届け方に張る
繰り返しになるが、日本のサイバーセキュリティ環境は需要が拡大する一方で、国内ベンダーでそのニーズを満たすことができず、デジタル赤字の拡大にもつながっている。この「歪み」を「最大の事業機会」と認識し、スタートアップの誕生を支援することが私たちの基本スタンスだ。
ここまで見てきた3つの領域に共通するのは、機会の在り処である。コンプライアンス業務にも、SOCにも、OTにも、海外の有力な製品はすでに国内へ入ってきている。機会は「外資が来ていないこと」にはない。それでも空いているのは、日本の制度と現場に合わせ込む最後の一段、既存の商流に乗せて届ける経路、検知したあとに現場を動かす運用——いずれも製品の性能ではなく、届け方に関わる部分である。
この構造は、しばらく続くと考えている。海外の製品ベンダーにとって、日本固有の様式に合わせ込む作業も、現場に人を送って復旧まで伴走する業務も、事業の評価軸から見て自ら抱えたい領域ではない。技術力の差ではなく、何を自社で持つかという選択の問題であり、選択である以上、簡単には変わらない。
単に人手や言語の不足を埋めるだけの代行業務は、AIの進展とともに価値が薄れていくが、業務に深く入り込み、現場の知見を蓄積していくことは、国内スタートアップにとって重要な競争優位性に繋がるとみている。
一方で、日本のセキュリティ市場を攻略する難易度は極めて高い。SIer中心の商習慣、蔓延するレガシー環境、そしてユーザー企業側の運用人材の不足。加えて専門性と信頼性が問われる領域であり、スタートアップが挑むハードルは非常に高い。だが、難易度が高いからこそ、超えた先には参入障壁が残る。この障壁を越える鍵は、単なる「機能」ではなく、日本の現場の不条理に寄り添うプロダクト/ソリューションの設計にあると筆者は考えている。
私たちは、この日本独自の勝ち筋に挑む起業家を、全力で支援していきたいと考えている。そのために、これからも変化する官需の動向や政策、国内需要の動向、海外スタートアップの最新潮流を多角的に調査し、発信を続けていく。今後継続的に追う定点項目として、例えば次の3つを挙げておきたい。
・ IPAによるスタートアップ製品調達の採択企業
・ 最先端モデルの審査制アクセス(Project Glasswing等)への日本勢の参入
・ 能動的サイバー防御の施行後の官民連携の立ち上がり
サイバーセキュリティ分野に国産スタートアップからチャレンジすることは、日本の産業のレジリエンスを再構築することに直結する。この分野にチャレンジする起業家、専門家等、幅広い人材と多角的なエコシステムを構築することも重要な点であると捉えている。
国産サイバーセキュリティスタートアップのエコシステム構築に向けて、今後、多くの起業家や関係者の方々と議論を重ねていきたい。
※ ドル建ての出典数値は1ドル=150円で概算換算し、本文は円表記を主とした。
執筆: 鈴木 絢理 | ファーストライト・キャピタル キャピタリスト
編集: 早船 明夫 | ファーストライト・キャピタル チーフアナリスト
2026.10.9
ファーストライト・キャピタルでは、所属するベンチャーキャピタリスト、スペシャリストによる国内外のスタートアップトレンド、実体験にもとづく実践的なコンテンツを定期的に配信しています。コンテンツに関するご質問やベンチャーキャピタリストへのご相談、取材等のご依頼はCONTACTページからご連絡ください。
ファーストライト・キャピタルのSNSアカウントのフォローはこちらから!